執行役員の鬼頭です。
2026年10月、国内の広告代理店でGoogle広告の管理アカウント(MCC)が乗っ取られ、配下のクライアントのアカウントで、身に覚えのないオンラインカジノの広告が高額な日予算で配信される被害が公表されました。
入口になった管理用のGoogleアカウントには、パスワードに加えて、パスキーとセキュリティキーまで設定されていたと報じられています。運用者のあいだでは「もはやムリゲー」という声も出ました。
弊社でも社内の対策を見直したのですが、その中で行き着いた考えがあります。
会社として決めるルールや、アカウントの設定は大事です。ただ、それで防げるケースは、実はあまり多くありません。乗っ取りの多くは、媒体の脆弱性でも、パスワードの突破でもなく、担当者の個人のPCの汚染から始まっています。だから本当に大事なのは、担当者一人ひとりへの啓蒙だと思っています。
この記事でわかること
- パスキーや2段階認証があっても入られる理由
- 担当者に伝えたい「PCを汚さない習慣」
- アカウント側の設定の役割(被害を小さくする)と、入られたときの初動
パスキーは「破られた」のではない
「パスキーでも防げないのか」という不安の声が増えています。ただ、パスキーの暗号が破られたわけではありません。狙われているのは、その周りです。
いちばん多いのが、ログイン済みの状態(Cookie)を盗まれるケースです。
- 担当者のPCに、情報を盗むマルウェアが入る
- ブラウザに残っている「ログイン済み」の情報(Cookie・セッション)が抜かれる
- 攻撃者は、その情報を使って管理画面に入る
ログインそのものは、担当者がもう済ませています。パスキーも2段階認証も、すでに通過した後の状態をそのまま持っていかれるので、効きません。
※「乗っ取りの多くは2FA突破ではなくクッキーを抜かれて起きる」という指摘。現場の感覚とも一致します
マルウェアはどこから入るのか
- 偽の求人や「マーケティング資料」「AIツール」を装ったファイル 広告運用者や代理店のスタッフを名指しで狙うグループが報告されています
- ブラウザの拡張機能 便利そうな拡張機能が、Cookieやトークンを抜きます
- 偽のログイン画面 「ポリシー違反」「アカウント停止」を装ったメールやDMから誘導されます
- 個人のアカウント Metaは管理者の個人のFacebookアカウントが入口になりやすい。パスキーを預けているGoogleやAppleのアカウント自体が取られれば、その先もまとめて開いてしまいます
※証券口座の乗っ取りでも「Apple・Googleアカウント側から狙われる経路」が指摘されています。広告と同じ構図です
どれも、会社のルールやアカウントの設定より手前、担当者のPCとブラウザで起きています。
本当に効くのは、担当者への啓蒙
PCの汚染は、設定では止めきれません。止められるのは、PCを使う人の習慣です。弊社で担当者に伝えていることをまとめます。
担当者に伝えたい習慣
- 知らないファイルを、業務のPCで開かない 求人・ツール・資料・見積もりを装ったファイルは、まず疑う
- ブラウザの拡張機能は最小限に 使っていない拡張機能は消す。入れるときは、本当に要るかを一度考える
- 広告の管理は、専用のブラウザプロファイルで 普段のネット閲覧と分けておけば、汚染が広がりにくい
- メールやDMのリンクから管理画面に入らない 招待・警告・「サポート」を名乗る連絡は、ブックマークから管理画面に入って確かめる
- 自分の個人アカウントも守る Facebook・Google・Appleのアカウントに、2段階認証とパスキーを
- 私物のPCで管理画面に入らない。業務のPCで私用をしない
- 「怪しいものを開いたかも」を、すぐ言える空気をつくる 早く言ってもらえれば、Cookieの無効化やパスワードの変更が間に合います
※使っていない拡張機能の削除と、支援が終わったアカウントのリンク解除。すぐやれる対策です
啓蒙は「1回の研修」で終わらせない
一度の研修で身につく習慣はありません。弊社で意識しているのは、次の3つです。
- 事例が出るたびに共有する 今回のような事例は、自分ごとにしてもらう一番の材料です
- 外部パートナーや業務委託の方も対象に入れる 管理画面に入れる人は、全員が入口になり得ます
- 「やってはいけないこと」より「なぜ危ないか」を伝える Cookieの仕組みがわかると、ファイルを開く手が止まります
アカウント側の設定は「被害を小さくする」役
設定で入口をふさぎきれないのなら、設定は何のためにあるのか。僕は、入られたときの被害を小さくするためのものだと考えています。
| 媒体 | 仕組み | 注意点 |
|---|---|---|
| Google広告 | パスキー必須化(2026年7月15日〜)。ユーザー権限の変更など重要な操作にパスキーが要る | 共有のログイン用アドレスでの運用は続けられない。担当者ごとの個人アカウントに |
| Google広告 | 複数の関係者による承認。ユーザーの追加・削除・権限の変更は、別の管理者が承認しないと反映されない | 対象は管理者が3人を超える(4人以上の)アカウントだけ。通知は管理画面の中で届き、承認期限は20日 |
| Google広告 | MCCのセキュリティ要件。配下の全アカウントに、2段階認証の必須化などを一括で強制できる | 「このMCCと配下の全アカウント」に適用 |
| Meta | ビジネスポートフォリオの2段階認証の必須化と、パスキー・高度な保護 | パスキーの作成が求められ、作らないとロックされることも。英語圏では「パスキー作成画面がループして入れない」という声が出ている。共有アカウントで運用している会社は早めに準備を |
| LINEヤフー | ビジネスIDの2段階認証の必須化(2026年3月〜順次) | 認証アプリとバックアップコードも登録しておく |
設定以外で、被害の上限を決めておくことも効きます。
- 支払いカードに、利用通知と1日の利用上限を設定する
- ユーザーの棚卸し 元社員・見覚えのないユーザー・終了した案件の担当者を外す
- クライアント側にも管理者を最低1人置いてもらう MCCごと取られても、クライアント側から復旧できる
- AIのツールには変更の権限を渡さない 読み取り専用で使い、予算の変更は人が確認してから
入られたときの初動
順番を決めておくだけで、初動はかなり変わります。
- 止める 入口になったアカウントのパスワードを変え、全デバイスからサインアウト(盗まれたCookieを無効にする)。カード会社に連絡して利用を止める
- 媒体に報告する Google・Meta・LINEヤフーの不正アクセスの窓口へ。時刻と変更履歴のスクリーンショットを残す
- クライアントに連絡する 見覚えのないMCCやパートナーとのリンクの解除をお願いする
- 入口になった端末を調べる マルウェアが残っていれば、パスワードを変えてもまた抜かれます
- 警察に相談する
復旧した後も、しばらくはユーザー一覧を毎日見てください。一度取り戻した権限が、また攻撃者側に戻されたという報告もあります。
おわりに——守りの本丸は、人
アカウントの設定は、入られたときの被害を小さくするもの。入口をふさぐのは、PCを使う人の習慣です。
まずは今週、チーム全員でブラウザの拡張機能を見直すところから始めてみてください。10分で終わり、いちばん手軽に入口を1つ減らせます。
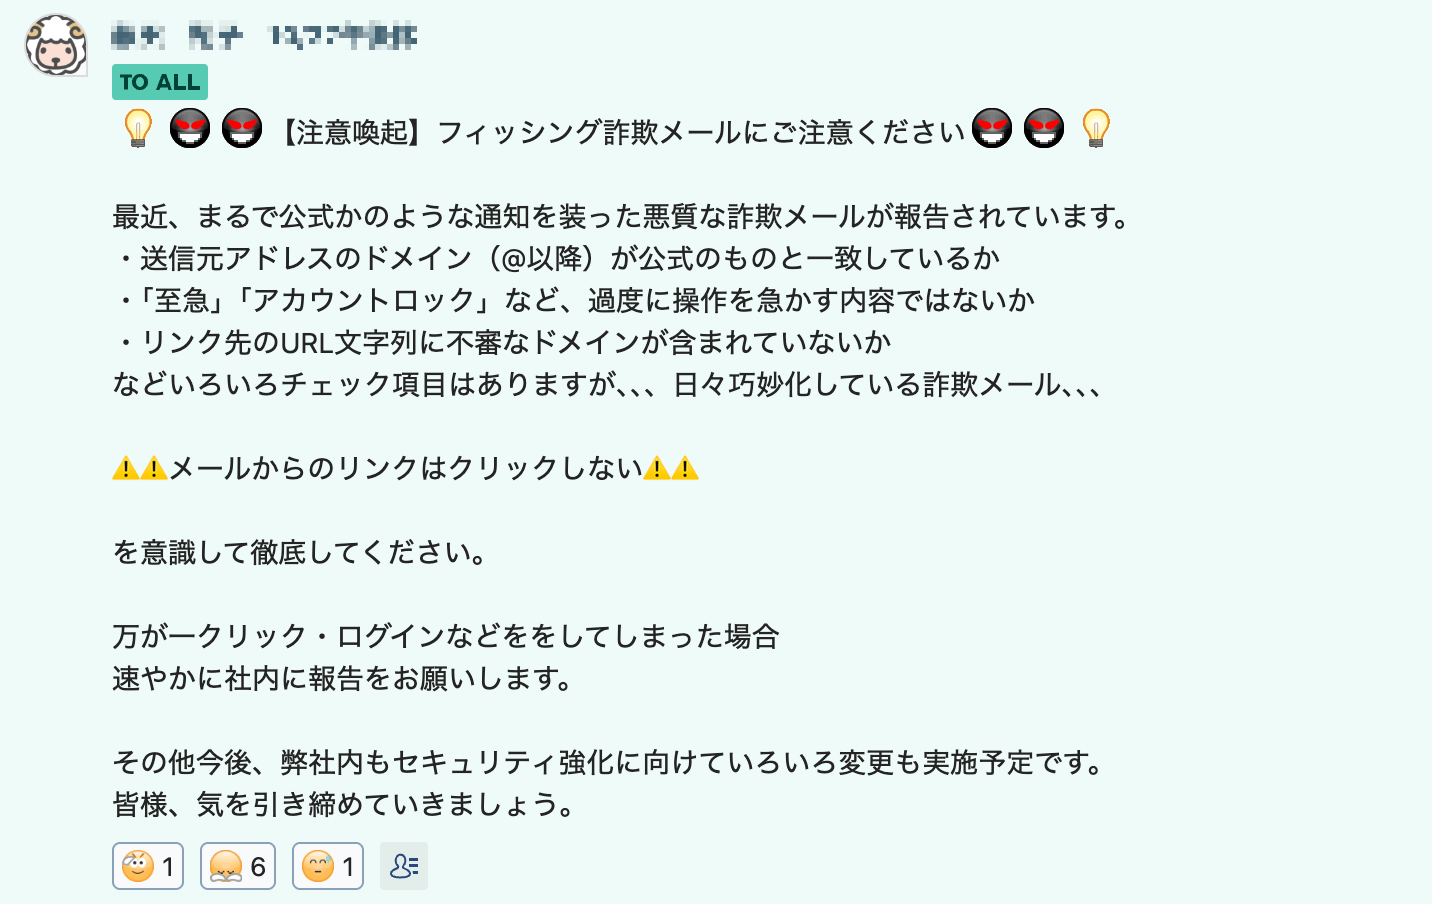 弊社グループチャットでの普段の啓蒙活動
参考
- ITmedia NEWS(2026年10月7日):国内広告代理店のGoogle広告アカウントへの不正アクセス
- Google広告ヘルプ:複数の関係者による承認
- Google広告ヘルプ:不正使用されたアカウントの復旧
- Google広告ヘルプ:Manager account Security Mandates
- PPC Land:Google Ads will require passkeys for sensitive actions from July 15
- Meta:ビジネスポートフォリオのパスキー設定
- Meta:高度な保護の有効化
- Search Engine Land:Google Ads MCC hijacks are surging
- LINEヤフー for Business:ビジネスIDの2段階認証必須化(2026年3月17日)
広告アカウントの管理体制の見直しや、社内への啓蒙の進め方などご相談がある方はお問い合わせください。